OpenSSL Fixes High-Severity DTLS Flaw That Can Leak Heap Memory Unencrypted
OpenSSL תיקנה פגם חמור ב‑DTLS, עדכן כדי למנוע דליפת זיכרון. הפגם יכול לגרום לדליפת זיכרון מה‑heap או לקריסה.
thehackernews.com
Reels · דייג׳סט יומי
מה שנבחר ליום הזה במסלול סייבר ואבטחת מידע, כפי שפורסם. הכותרת היא של המפרסם והקישור חוזר אליו; המשפט שמתחתיה הוא שלנו. הדף לא משתנה אחרי הפרסום.
OpenSSL תיקנה פגם חמור ב‑DTLS, עדכן כדי למנוע דליפת זיכרון. הפגם יכול לגרום לדליפת זיכרון מה‑heap או לקריסה.
thehackernews.com
Cisco פרסמה עדכוני אבטחה לתיקון פגיעות אפס‑יום ב‑Catalyst SD‑WAN Manager, צוותי תפעול ואבטחה צריכים ליישם את העדכון מיד
bleepingcomputer.com
תוקפים ניצלו פגם ב-Citrix NetScaler כדי לקבל גישה שורש, משתמשי NetScaler צריכים לעדכן מיידית
thehackernews.com
Claude Compliance API התאימה ליותר מ-100 ספקי אבטחה, החברות יכולות עכשיו לסרוק שיחות וקבצים ב-Claude Enterprise
helpnetsecurity.com
חוקרים פרסמו פרטים טכניים על פגם קריטי ב-Citrix NetScaler ADC ו-Gateway, המאפשר הרצת קוד זדוני. על צוותי האבטחה וה-Ops לעדכן מיידית
thehackernews.com
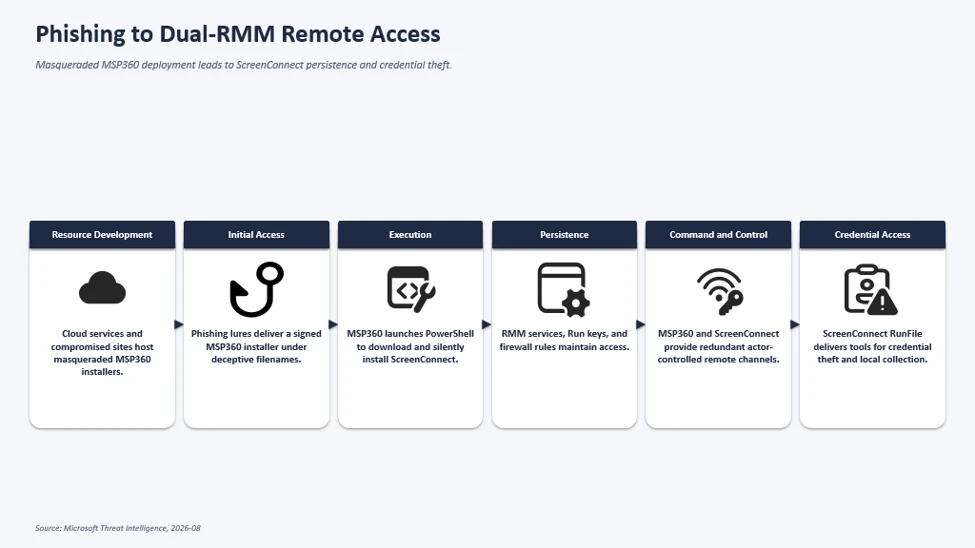
קבוצת Microsoft Defender זיהתה קמפיינים של פישינג המפיצים מתקין RMM של MSP360, המאפשר גישה מרחוק למערכות. צוותי אבטחה צריכים לבדוק פעילות RMM בלתי מורשית
microsoft.com
סוכני קוד AI דלפו יותר מ-13,000 צילומי מסך פנימיים ל-GitHub, וצוותי אבטחה צריכים לבדוק ולחסום את הפלט של סוכנים כאלה
helpnetsecurity.com
Wiz פרסמה ערכות Helm של WizOS עם חתימות וסריקת CVE, מאפשרת פריסה מאובטחת יותר של יישומי Kubernetes. צוותי DevOps והאבטחה יכולים להשתמש בהן השבוע
wiz.io
תוקפים מנצלים Custom GPTs של ChatGPT להפצת מלוורים, מפתחים וצוותי אבטחה צריכים לבדוק ולחסום Custom GPTs חשודים
thehackernews.com
Microsoft הוציאה WSL Containers, מאפשרת ריצת קונטיינרים לינוקס ב‑WSL. מפתחים יכולים עכשיו לעבוד עם קונטיינרים ללא Docker Desktop
bleepingcomputer.com
Microsoft תוסיף חסימה להתקפות הזרקת סקריפטים ב-Entra ID, החל מאוקטובר. זה יקטין את הצורך בפתרונות אבטחה מותאמים.
bleepingcomputer.com
נמצא פגם ב-MCP Python SDK, מפתחים ו-ops צריכים לעדכן את הספרייה
tldr.tech
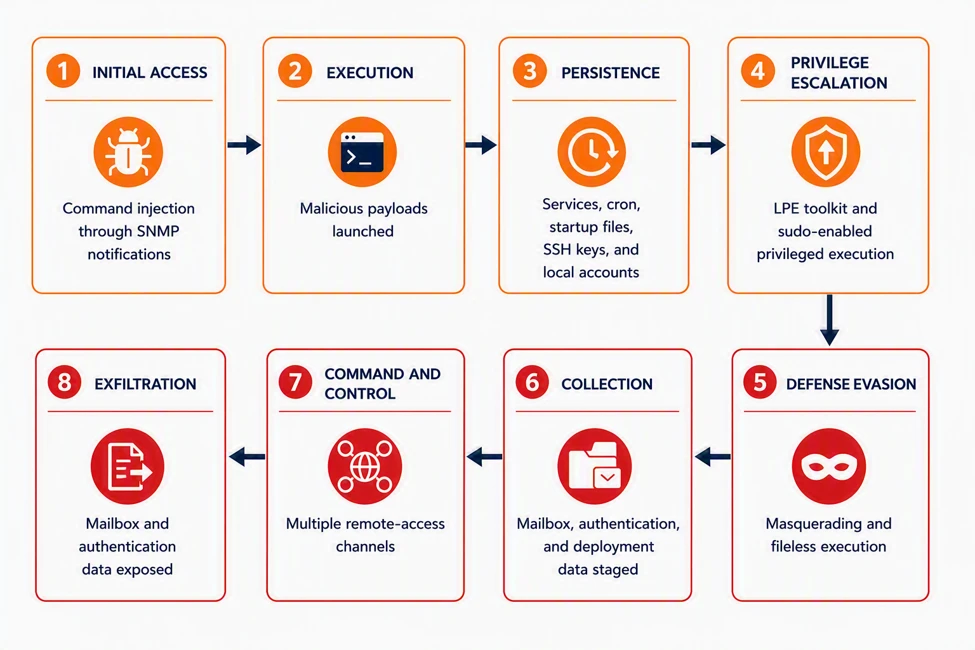
תוקפים ניצלו פגם ב-Zimbra לפריסת מעטפות רשת, ארגונים חייבים לעדכן מיידית. העדכון מתקן את הפגם CVE-2026-73570
thehackernews.com
Genea השיקה את Genea MCP, שרת Model Context Protocol. עכשיו אפשר לבצע משימות ניהול גישה באמצעות משפט אחד
helpnetsecurity.com
Talos חשף את האיום Antino, תוכנת רוסט שמתחברת ל‑Microsoft 365. צוותי אבטחה צריכים לבדוק תעבורת Graph ולנטר את Cloudflare
blog.talosintelligence.com
יותר מ-543,000 אישורים חשאיים נחשפו ב-GitHub, ועכשיו מפתחים ואנשי אבטחה צריכים לבדוק את הריפוזיטוריות שלהם
bleepingcomputer.com
Cisco פרסמה יידוע על פגם קריטי במנהל ה-SD-WAN, המאפשר גישה מרוחקת כמנהל. יש לעדכן לגרסאות המתוקנות מיידית
thehackernews.com
תוקפים מנצלים פגיעות zero-day ב-Apple, צוותי אבטחה ופיתוח צריכים לעדכן
darkreading.com
סוכני קוד AI פרסמו יותר מ-13,000 תמונות פנימיות ב-GitHub, כולל רשומות חיוב, ויצרו סיכון למפתחים וצוותי אבטחה
thehackernews.com
התגלה ניצול zero-day ב-NetScaler, צוותי אבטחה חייבים לתקן או להגן מיידית. הניצול התרחש מאז תחילת ספטמבר
helpnetsecurity.com
Microsoft הודיעה על קמפיינים של פישינג שמפיצים את מתקין ה-RMM של MSP360, וזה עלול לאפשר גישה מרחוק לתוקפים. צוותי אבטחה צריכים להוסיף ניטור וחסימה של התקנת MSP360.
thehackernews.com
תוקפים פרצו למופע Artifactory של OpenInfra Europe, חבילות שהורדו מהכתובת https://artifactory.nordix.org/ בין 28 באוגוסט ל‑15 בספטמבר 2026 עלולות להיות מושחתות. עליכם להפסיק להשתמש בהן
helpnetsecurity.com
Microsoft חשפה פגיעות CVE‑2026‑73570 ב‑Zimbra Collaboration Suite, המאפשרת הזרקת פקודות OS ללא אימות. המשתמשים צריכים לעדכן ל‑Zimbra 10.1.20 או להשבית את חבילת zimbra‑snmp.
microsoft.com