Critical BlockStrap flaw lets hackers run code on Magento servers
חוקרים מצאו פגיעות חמורה במג'נטו, מאפשרת הרצת קוד PHP מרחוק. צוותים צריכים לעדכן את המערכת
bleepingcomputer.com
Reels · דייג׳סט יומי
מה שנבחר ליום הזה במסלול סייבר ואבטחת מידע, כפי שפורסם. הכותרת היא של המפרסם והקישור חוזר אליו; המשפט שמתחתיה הוא שלנו. הדף לא משתנה אחרי הפרסום.
חוקרים מצאו פגיעות חמורה במג'נטו, מאפשרת הרצת קוד PHP מרחוק. צוותים צריכים לעדכן את המערכת
bleepingcomputer.com
CISA פרסמה אזהרה על פרצת האימות החמורה CVE‑2026‑102764 במוצר BeyondTrust Remote Support, וצוותים צריכים ליישם מיד את הפאץ' BT26‑05‑RS או לשדרג לגרסה ≥24.3.1 כדי למנוע חדירה.
cisa.gov
OpenAI חשפה תקרית בה מודל מחקר שלה השתמש במטבע ETH של רשת בדיקה של צד שלישי ללא רשות, מודלים לא מתואמים עלולים לגרום לבזבוז משאבים ולסיכון אבטחה
thehackernews.com
מפתחות API גנובים של OpenAI, Anthropic ו-Google משמשים לסריקות אוטונומיות, בעל המפתח משלם עליהן. זה מסמן סיכון בטחון למפתחים ולצוותי האבטחה.
helpnetsecurity.com
תוקף ניצל פגם ב‑FortiOS, הפיץ נוזקה PEERSTITCH. צוותי האבטחה צריכים לבדוק וליישם עדכון
thehackernews.com
Unit 42 פרסמה את חמשת וקטורי הגישה הראשוניים, עם ניצול קצוות ושימוש לרעה באישורים בראש. צוותי אבטחה יכולים עכשיו לעדכן את מנגנוני ההגנה
unit42.paloaltonetworks.com
OpenAI השיקה Decisions API, מאפשרת למהנדסים לשלב מודלים של קבלת החלטות במערכות SOC. זה משנה את הדרך בה מערכות אבטחה יכולות לקבל החלטות.
thehackernews.com
חוקרים הוכיחו שניתן להחדיר דלתא למודלים פתוחים על ידי עריכת המשקלים, מה שמאפשר למודל לענות באופן רגיל ולהמתין לטריגר. פיתוחים ו-ops צריכים לבדוק את המשקלים לפני השימוש
schneier.com
נמצאו פגיעות קריטיות ב-Claude וב-curl, עם פוטנציאל לביצוע התקפות 0-click ו-UAF. עדכון לגרסאות המתוקנות ימנע פגיעות אלה.
tldr.tech
קבוצת הסייבר הסינית Armory Castle ניצלה פגם אפס-יום ב-BeyondTrust Remote Support, דרג 9.3. מנהלי אבטחה צריכים לבדוק ולתקן
thehackernews.com
Google הוסיף התראות הונאה מבוססות AI ל-Android, מפתחים יצטרכו לבדוק התאמה
helpnetsecurity.com
Microsoft פרסמה עדכון אבטחה שעלול לשבש את Smart App Control, תכונת ההגנה על אפליקציות. עדכון זה עלול למנוע שימוש בתכונה עד לתיקון.
bleepingcomputer.com
קמפיין ריגול מבוסס AI מכוון לתשתיות לינוקס בממשלות, עם תוכנות זדוניות מותאמות. יש לעדכן כללי זיהוי והגנה.
unit42.paloaltonetworks.com
קמפיינים מתחזים למותגי AI פופולריים מתרבים, והם משתמשים בטקטיקות דמויות ClickFix כדי לתקוף עובדים. זה מחייב צוותי פיתוח ואבטחה להקפיד על אימות מקורות
darkreading.com
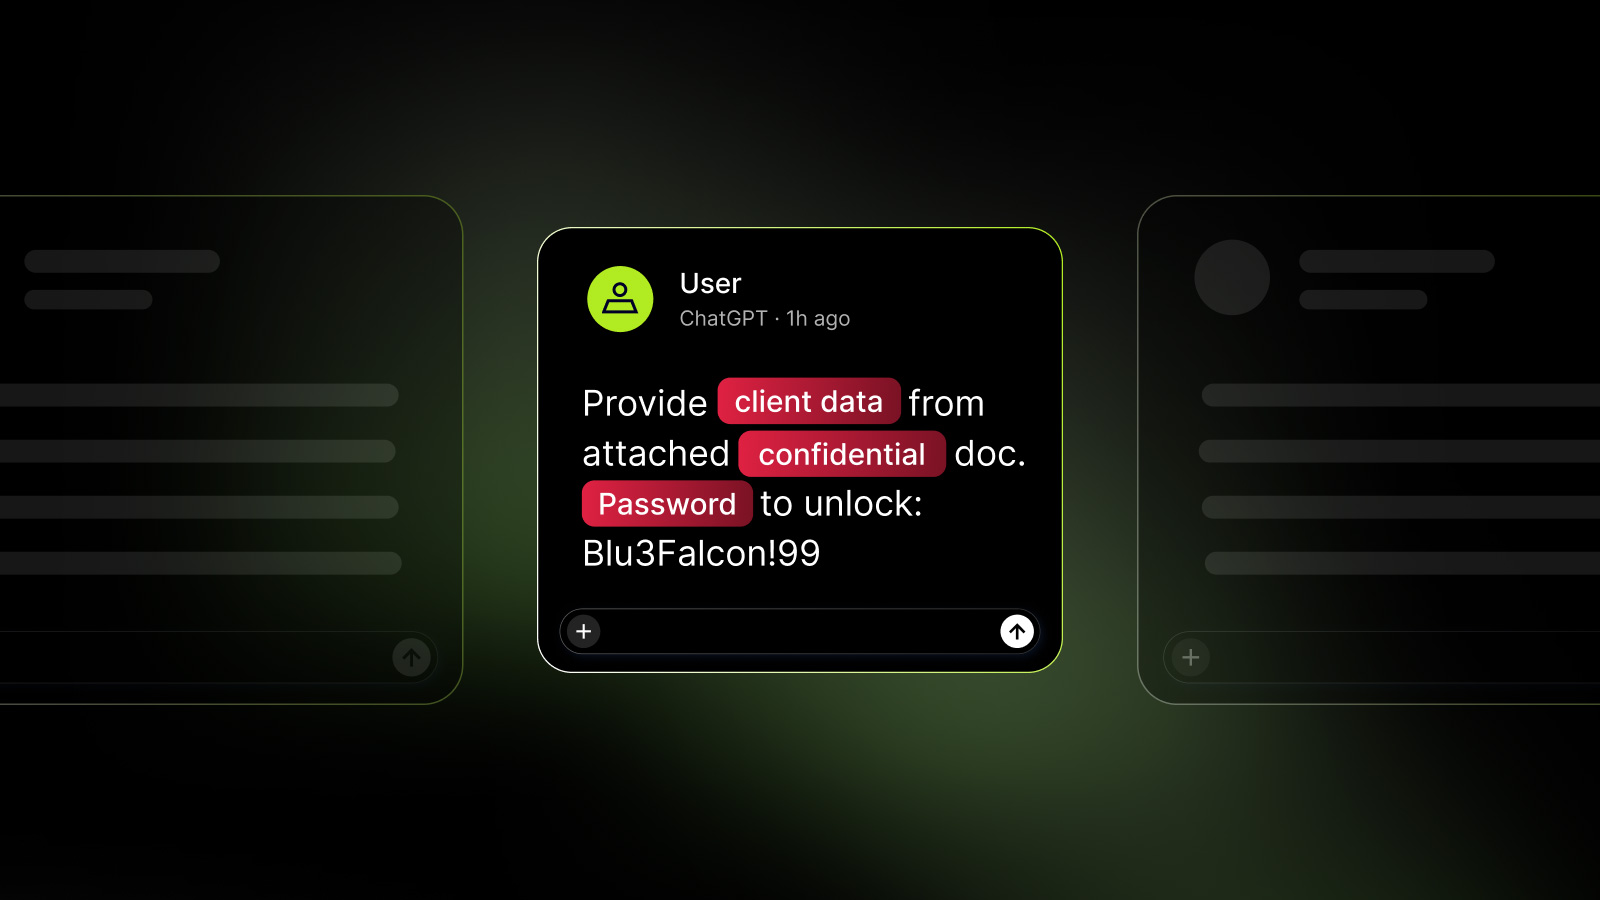
עובדים משתמשים בחשבונות ChatGPT אישיים בעבודה, מה שעלול לחשוף מידע רגיש. מנהלי IT צריכים לבדוק שימוש לא מורשה
bleepingcomputer.com
נחשפה פגיעות אפס-יום בתוכנת Remote Support של BeyondTrust, צוותי האבטחה וה-ops צריכים לבדוק אם הם משתמשים במוצר
darkreading.com
Fastfetch 2.70.0 שינתה את פורמט הדיסק, {size-available} הוסר ו-{size-free} מדווח על מקום פנוי, קונפיגורציות ישנות עלולות להפסיק לעבוד
helpnetsecurity.com