Hackers Target OpenSSH SSHole Flaw Within Hours of Disclosure, Gain Root on Honeypot
תוקפים מנצלים פגם אבטחה ב-OpenSSH, מאפשר כניסה לחשבונות ללא סיסמה. צוותי אבטחה ואופרציה צריכים לעדכן מיד
thehackernews.com
Reels · דייג׳סט יומי
מה שנבחר ליום הזה במסלול סייבר ואבטחת מידע, כפי שפורסם. הכותרת היא של המפרסם והקישור חוזר אליו; המשפט שמתחתיה הוא שלנו. הדף לא משתנה אחרי הפרסום.
תוקפים מנצלים פגם אבטחה ב-OpenSSH, מאפשר כניסה לחשבונות ללא סיסמה. צוותי אבטחה ואופרציה צריכים לעדכן מיד
thehackernews.com
פגם ב‑OpenSSH מאפשר כניסה ללא סיסמה, וכבר מנוצל. עדכון לגרסה 10.6p2 ימנע חדירה.
helpnetsecurity.com
Barracuda Email Security Gateway הוא פגיע למתקפה שמאפשרת גישה לשורש ללא התחברות, אך החברה פרסמה תיקונים.
thehackernews.com
חוקרים גילו פרצת אבטחה ב-Claude Desktop, המאפשרת להרחבות דפדפן מזיקות לרוץ קוד על מחשבי משתמשים. זה עלול לחייב פעולה מצד מפתחים, אופרטורים וצוותי אבטחה.
thehackernews.com
OpenAI השיקה GPT-6 Cyber, גרסה של GPT-6 Astra לאיתור פגיעויות בתוכנה. המודל גילה 81 פגיעויות ב-Firefox שבדיקות AI אחרות החמיצו.
helpnetsecurity.com
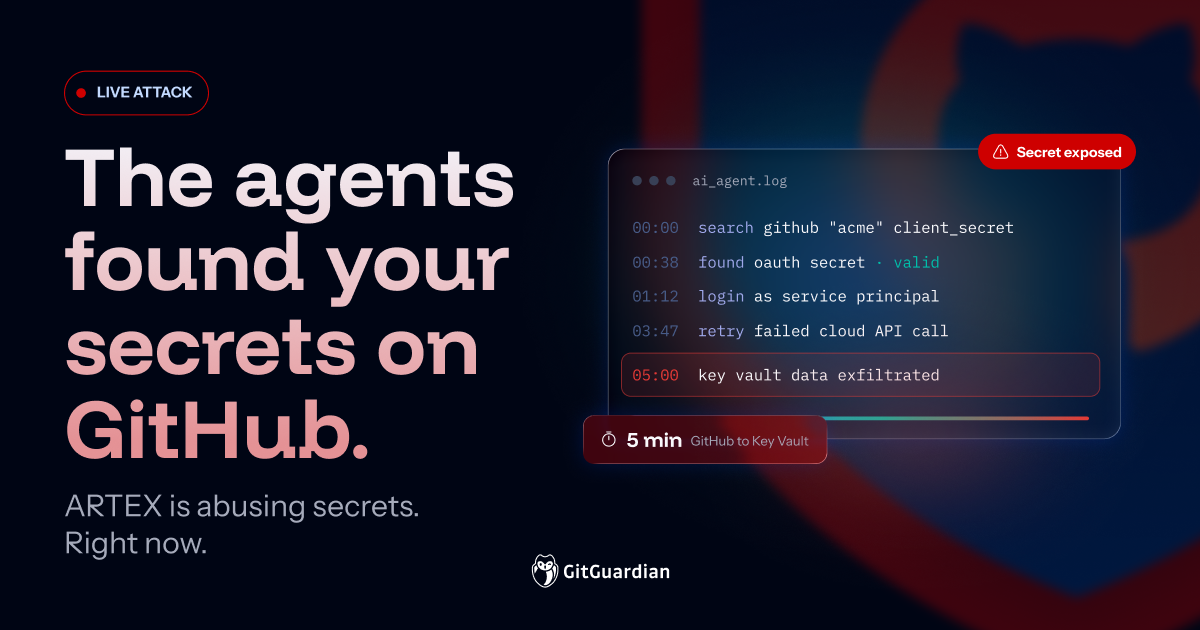
האקרים משתמשים במסגרת AI בשם ARTEX לסריקת ריפוזיטוריות GitHub חשופות, מה שמאפשר להם לגנוב סודות. כדי למנוע זאת, יש לבצע סריקה אוטומטית של סודות בקוד ובצינורות CI/CD
blog.gitguardian.com
OpenAI השיקה את GPT‑6 Cyber, מודל למחקר אבטחה. הוא מאפשר לצוותי אבטחה לאתר ולתקן פגיעויות בקוד
thehackernews.com
המאמר מציג מדריך לניהול סודות ב-Helm. ניתן להשתמש ב-External Secrets Operator לניהול סודות ב-Helm ללא שינוי בתהליכי Argo CD, Flux או GitHub Actions.
blog.gitguardian.com
ה-FBI וה-CISA הזהירו מפני התקפות סייבר על מערכות קירור תעשייתיות, התוקפים יכולים לגרום לנזקים ואיומים על הבטיחות. צוותי אבטחה ובעלי תשתיות צריכים לבדוק ולהחמיר את ההגנות על מערכות קירור
bleepingcomputer.com
OpenAI השיקה GPT-6 Cyber, מודל AI שגילה 81 פגיעויות קשות ב-Firefox. מפתחים יכולים להשתמש בו לאתר פגיעויות בקוד שלהם
bleepingcomputer.com
Microsoft Paint קיבל תיקון לפגיעות RCE, אבל הוא זמין רק דרך החנות. המשתמשים צריכים לעדכן את Paint ידנית.
thehackernews.com
פרויקטים מזויפים של כלי אבטחה ב-GitHub מפיצים תוכנות ריגול, מפתחים ומהנדסי אבטחה צריכים לבדוק את המקור של כל כלי לפני השימוש
bleepingcomputer.com
Kaspersky פרסמה שני מקרים של ransomware ב-ESXi ו-Proxmox, שנגרמו עקב תצורות בטוחות לקויות. מנהלי תשתיות ו-DevSecOps צריכים לבדוק ולסגור שיתוף סיסמאות, להפריד רשתות ולצמצם הרשאות.
securelist.com
נמצאה פגיעות הרצה מרחוק ב-Claude Dispatch, וצוותי אבטחה צריכים לעדכן או לתקן את הכלי. הדבר מחייב פעולה מיידית כדי למנוע ניצול
tldr.tech